2026精武杯计算机取证 WP
涉及知识点
- Windows 硬件、外接设备、登录密码与远程桌面记录
- WSL 磁盘、命令历史,以及 vLLM、CUDA、Ollama 部署痕迹
- ASR 配置、音频识别、BitLocker 与 VeraCrypt 加密盘
- AI 图片元数据、图片高度隐写、卷影恢复与浏览器钱包取证
- Foxmail、DeepSeek Harness、OpenCode 的配置和会话记录
- VMware 快照恢复、PDF 文件头修复与密码线索关联
第二部分:计算机取证
1.25
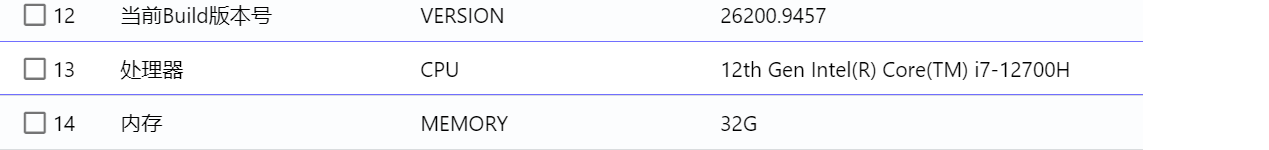
该计算机的 CPU 型号是什么?(答案格式:i3-100A)
答案:i7-12700H
1.26
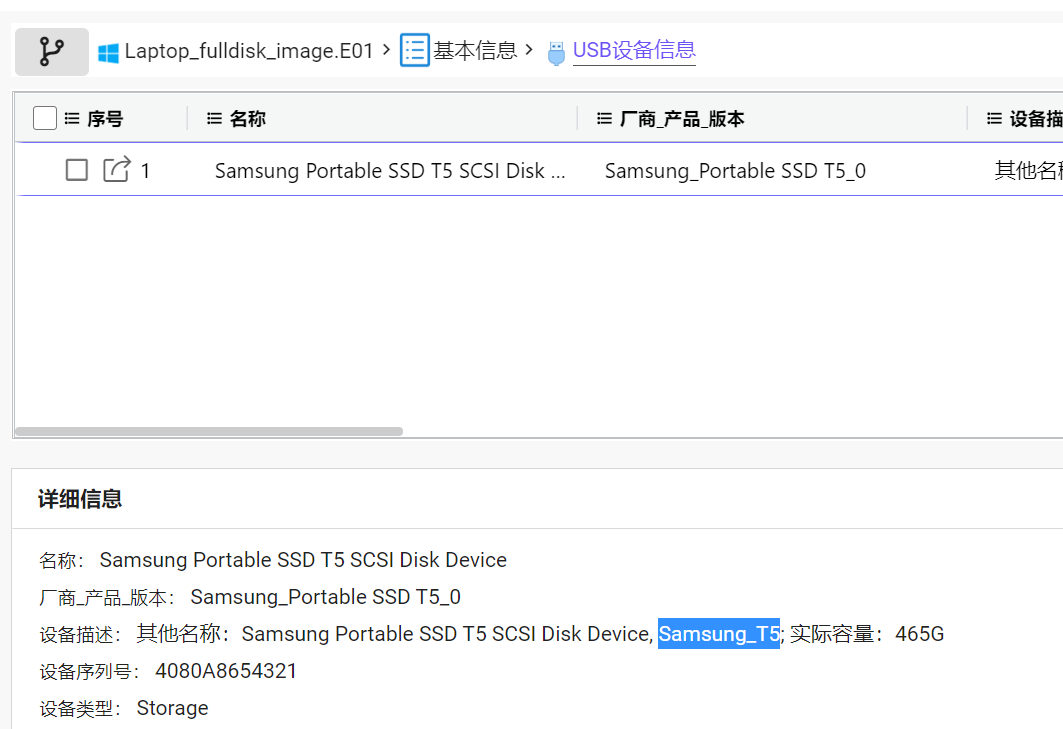
该计算机曾接入了一个移动硬盘,分配驱动器号为 D 盘,请问盘符名称为?(答案格式:以实际为准,如 Tuo_Jie)
答案:Samsung_T5
1.27
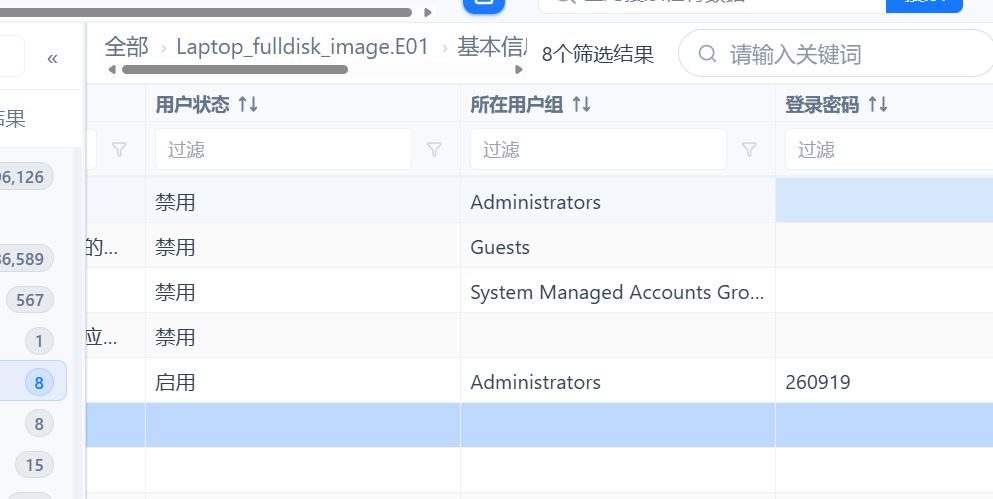
该计算机的开机密码是多少?(答案格式:以实际为准,如 123456)
答案:260919
1.28
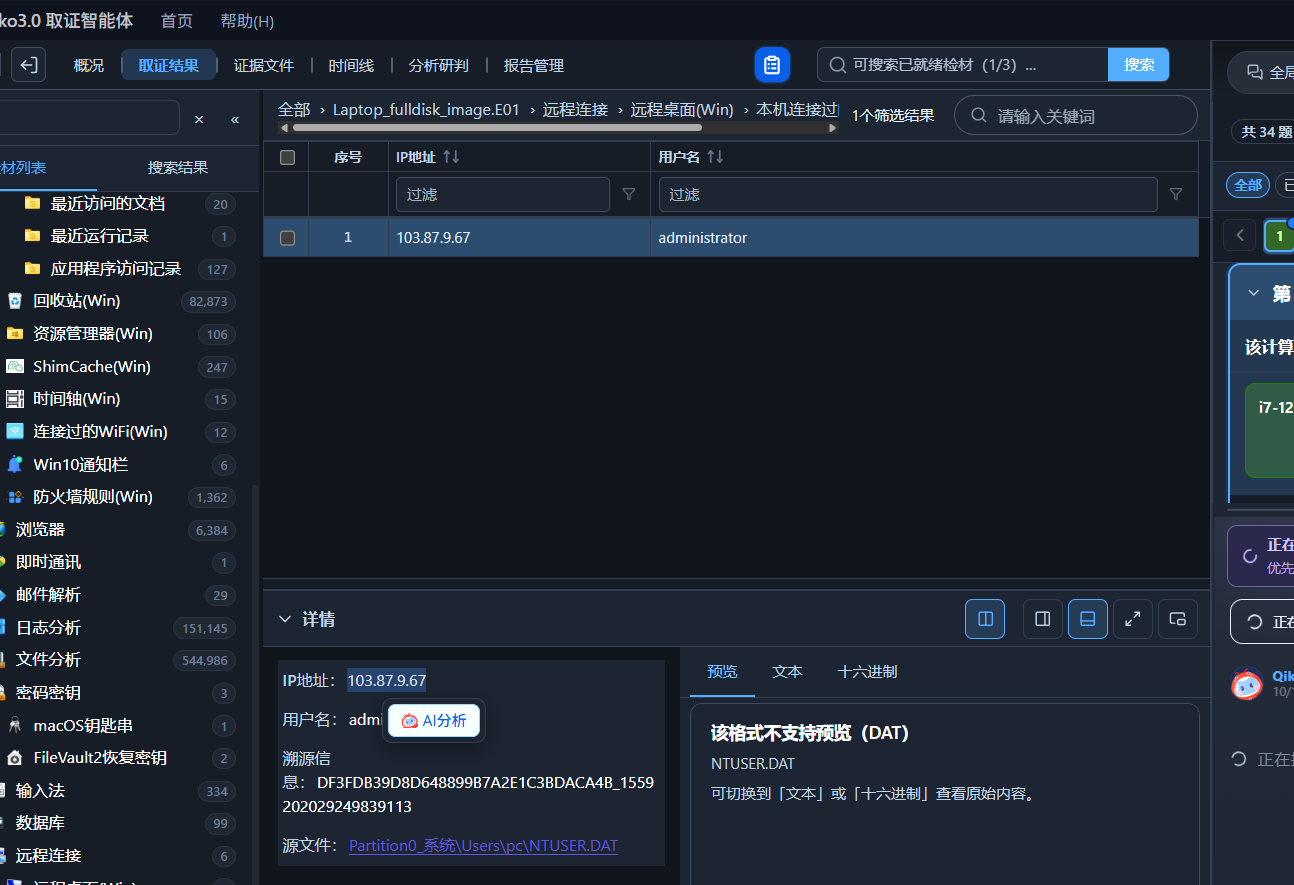
该计算机曾经连接过的远程桌面地址是什么?(答案格式:192.168.1.1)
答案:103.87.9.67
1.29
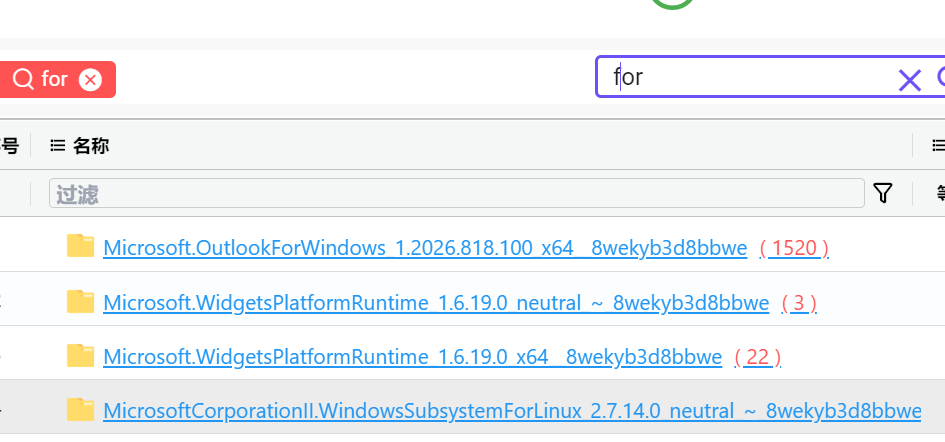
该计算机部署的 WSL 版本是多少?(答案格式:1.2.13.0)
答案:2.7.14.0
1.30
WSL 中部署的大模型推理引擎名称和版本是什么?(答案格式:名称-版本,英文全小写,如 llama.cpp-0.1.0)
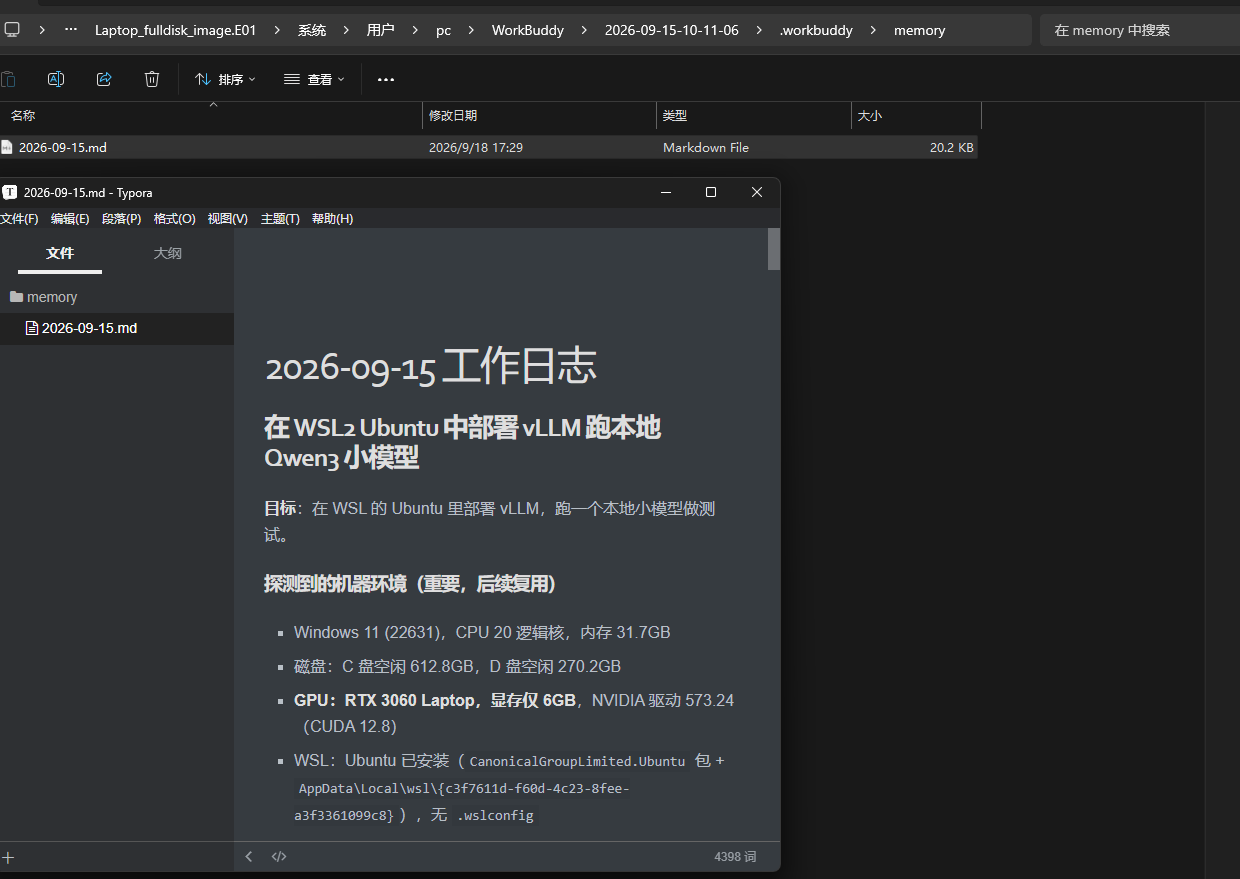
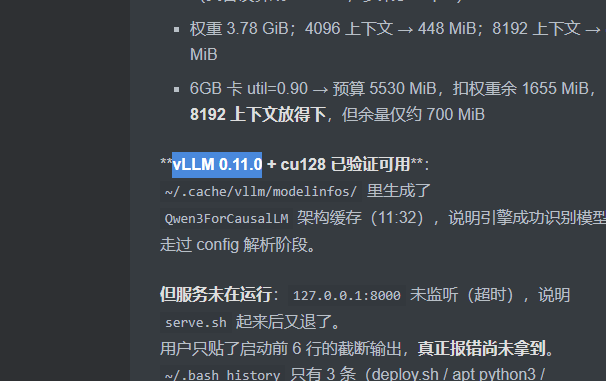
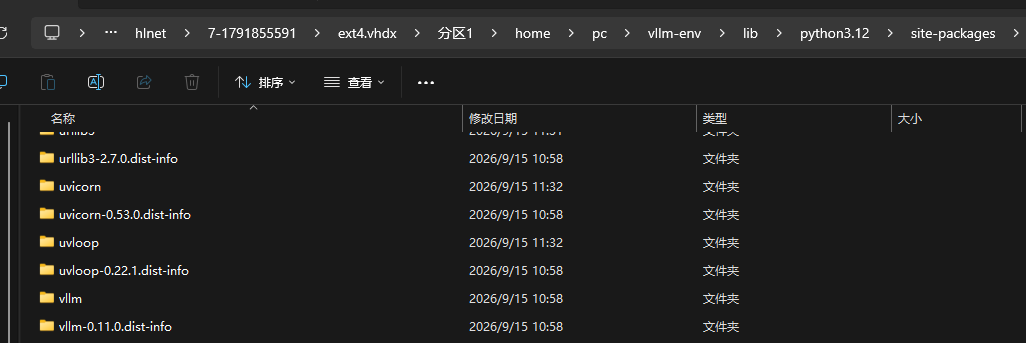
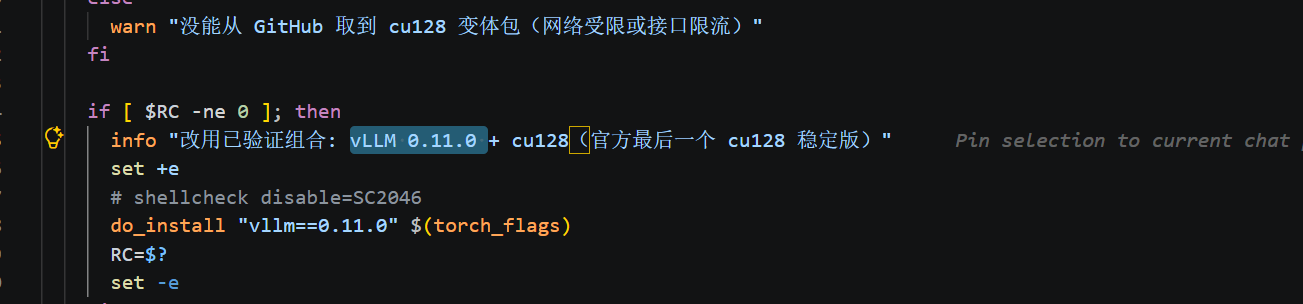
答案:vllm-0.11.0
在 WorkBuddy 的 memory 目录里找到一篇工作日志,里面记录了 CUDA 和 vLLM 的版本。
后面挂载 WSL 磁盘,也能从文件系统里查到版本。
1.31
接上题,其中部署的参数量为 1.7B 的模型设置的最大上下文长度(max-model-len)是多少?(答案格式:1234)
答案:8192
找到 WSL 实际使用的磁盘,查看命令行历史。
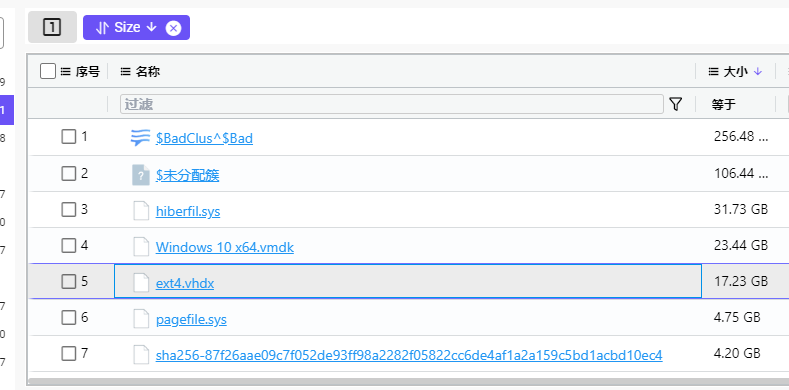
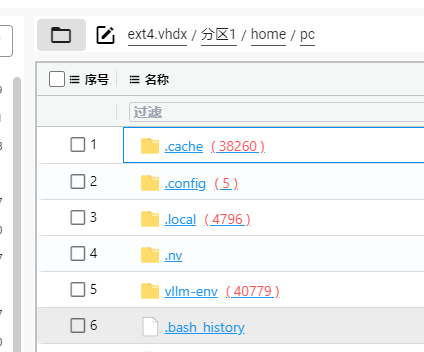
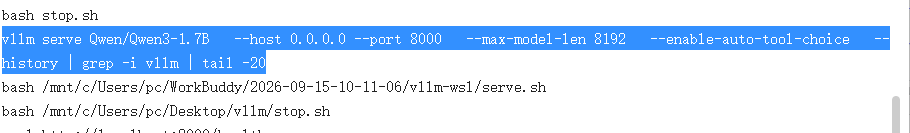
命令里设置的是 8192,和上一题 Markdown 日志的记录不同,我比赛时就在这里被误导了。
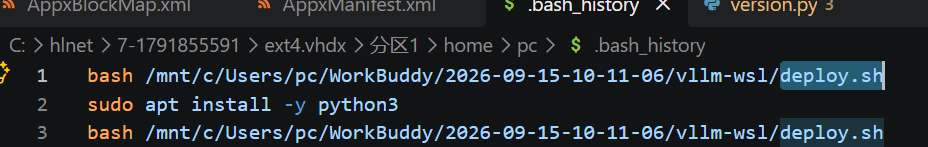
历史命令还执行过 deploy.sh。在 Windows 桌面的 vllm 文件夹里找到脚本,同样可以看到上下文长度设置。
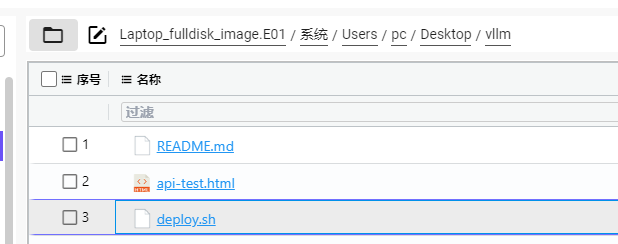
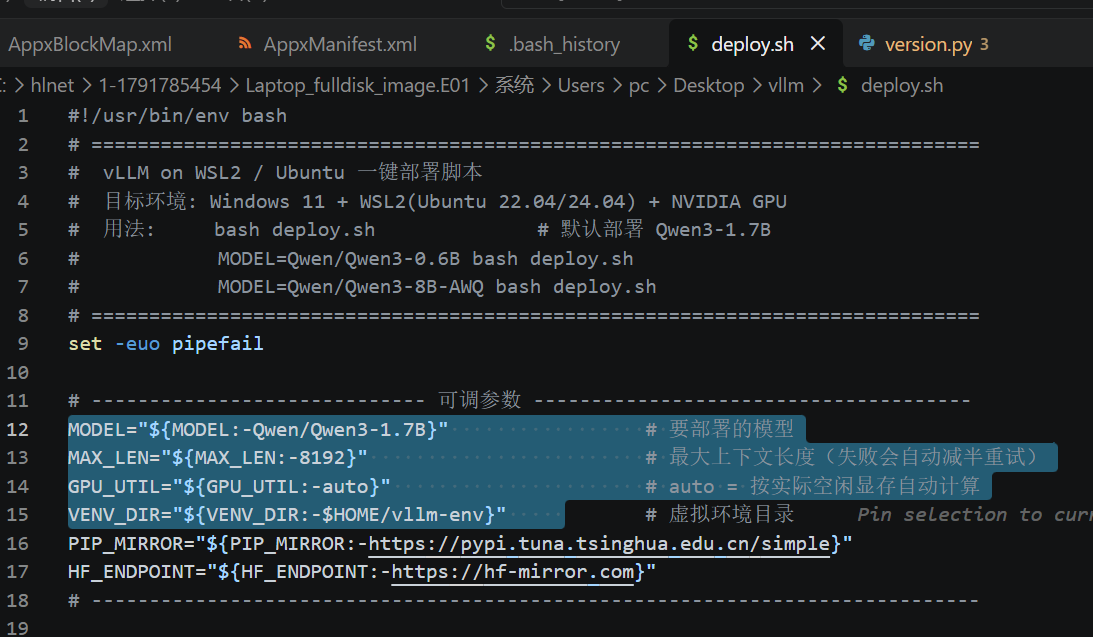
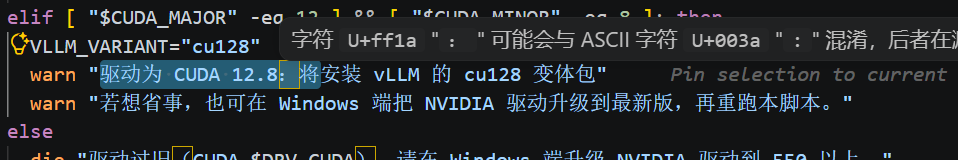
这里还留有 CUDA 和 vLLM 的版本信息。
1.32
接上题,安装使用的 CUDA 版本是多少?(答案格式:仅写主版本号与次版本号,如 11.3)
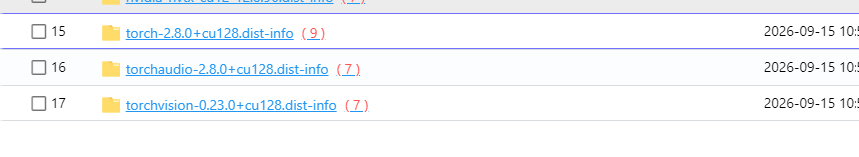
答案:12.8
可沿用 1.30、1.31 的线索。在 vllm-env 文件夹里也能找到版本记录。
1.33
该计算机中部署的自动语音识别(ASR)模型共有几个?(答案格式:1)
答案:2
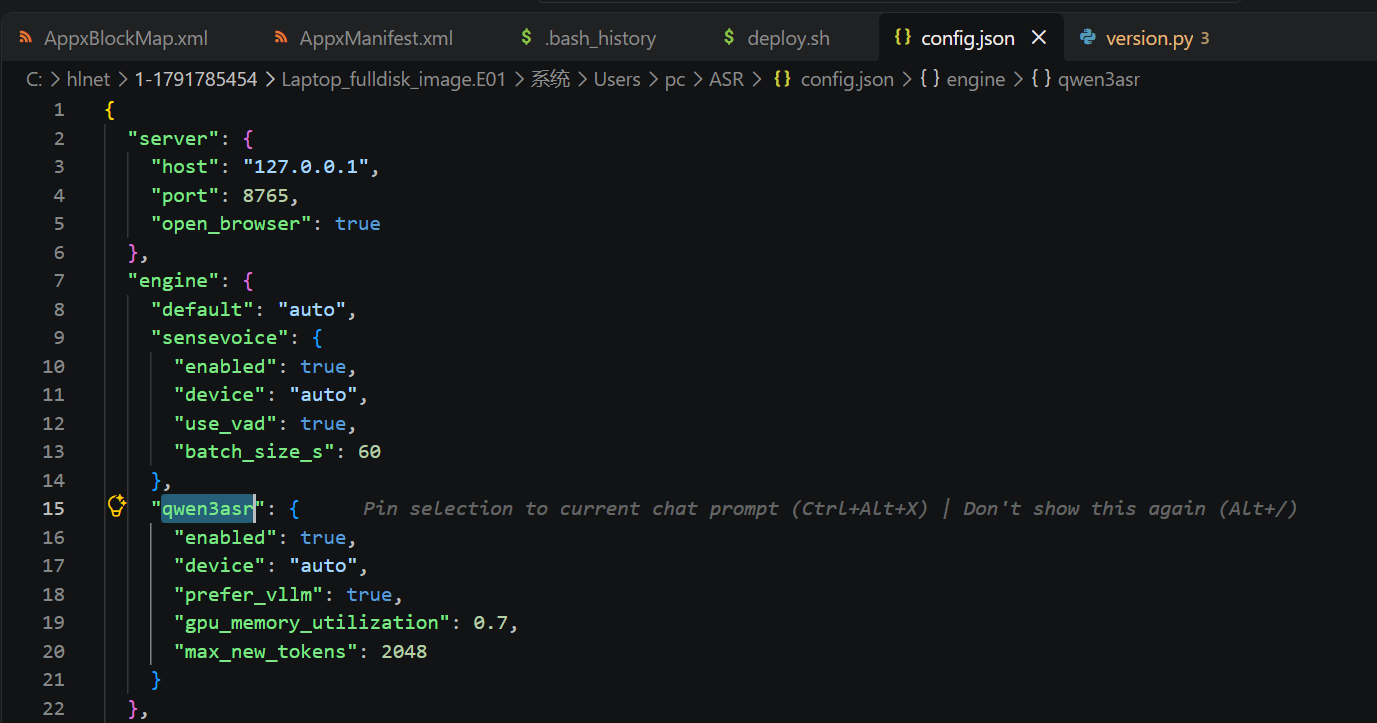
查看 Users\pc\ASR\config.json,engine 节点中有两个模型的启用状态为 true。
1.34
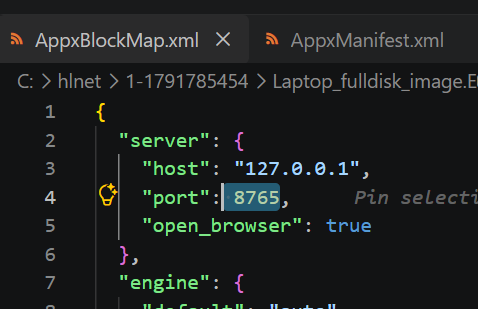
请尝试运行嫌疑人部署的自动语音识别系统,该系统的服务器地址及端口号是什么?(答案格式:http://192.168.1.1:8080)
答案:http://127.0.0.1:8765
同样查看 ASR 的配置记录。
1.35
请在用于测试自动语音识别系统的文件中,找到的密码是什么?(答案格式:以实际为准,如 1234)
答案:20260915
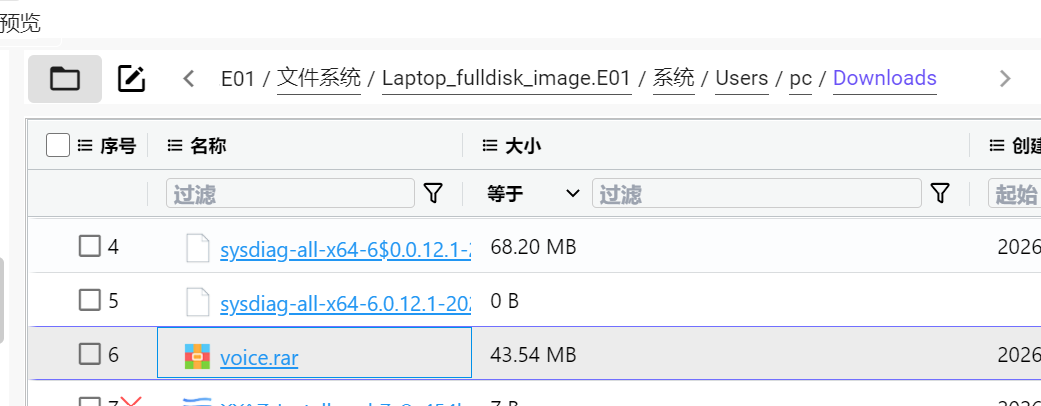
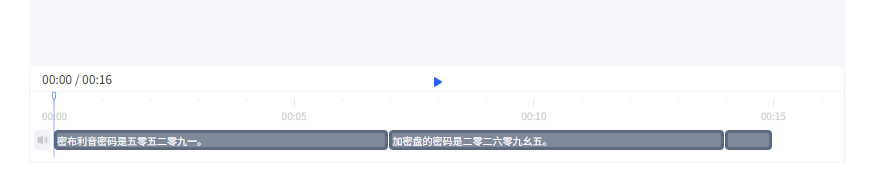
下载文件夹中有一个 voice.rar,解压后得到 313 个音频。
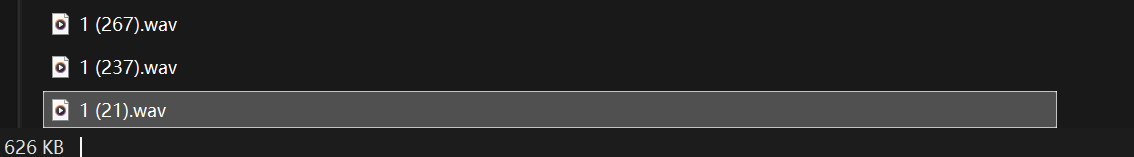
识别音频后,得到加密盘密码 20260915。
1.36
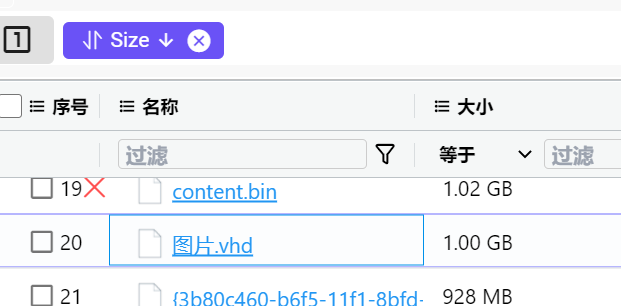
经分析,该密码可能为嫌疑人某加密盘的密码,请找到该加密盘,写出加密盘原始文件的名称。(答案格式:123.abc)
答案:图片.vhd
1.37
接上题,加密盘中 AI 生成的图片共有多少张?(答案格式:1)
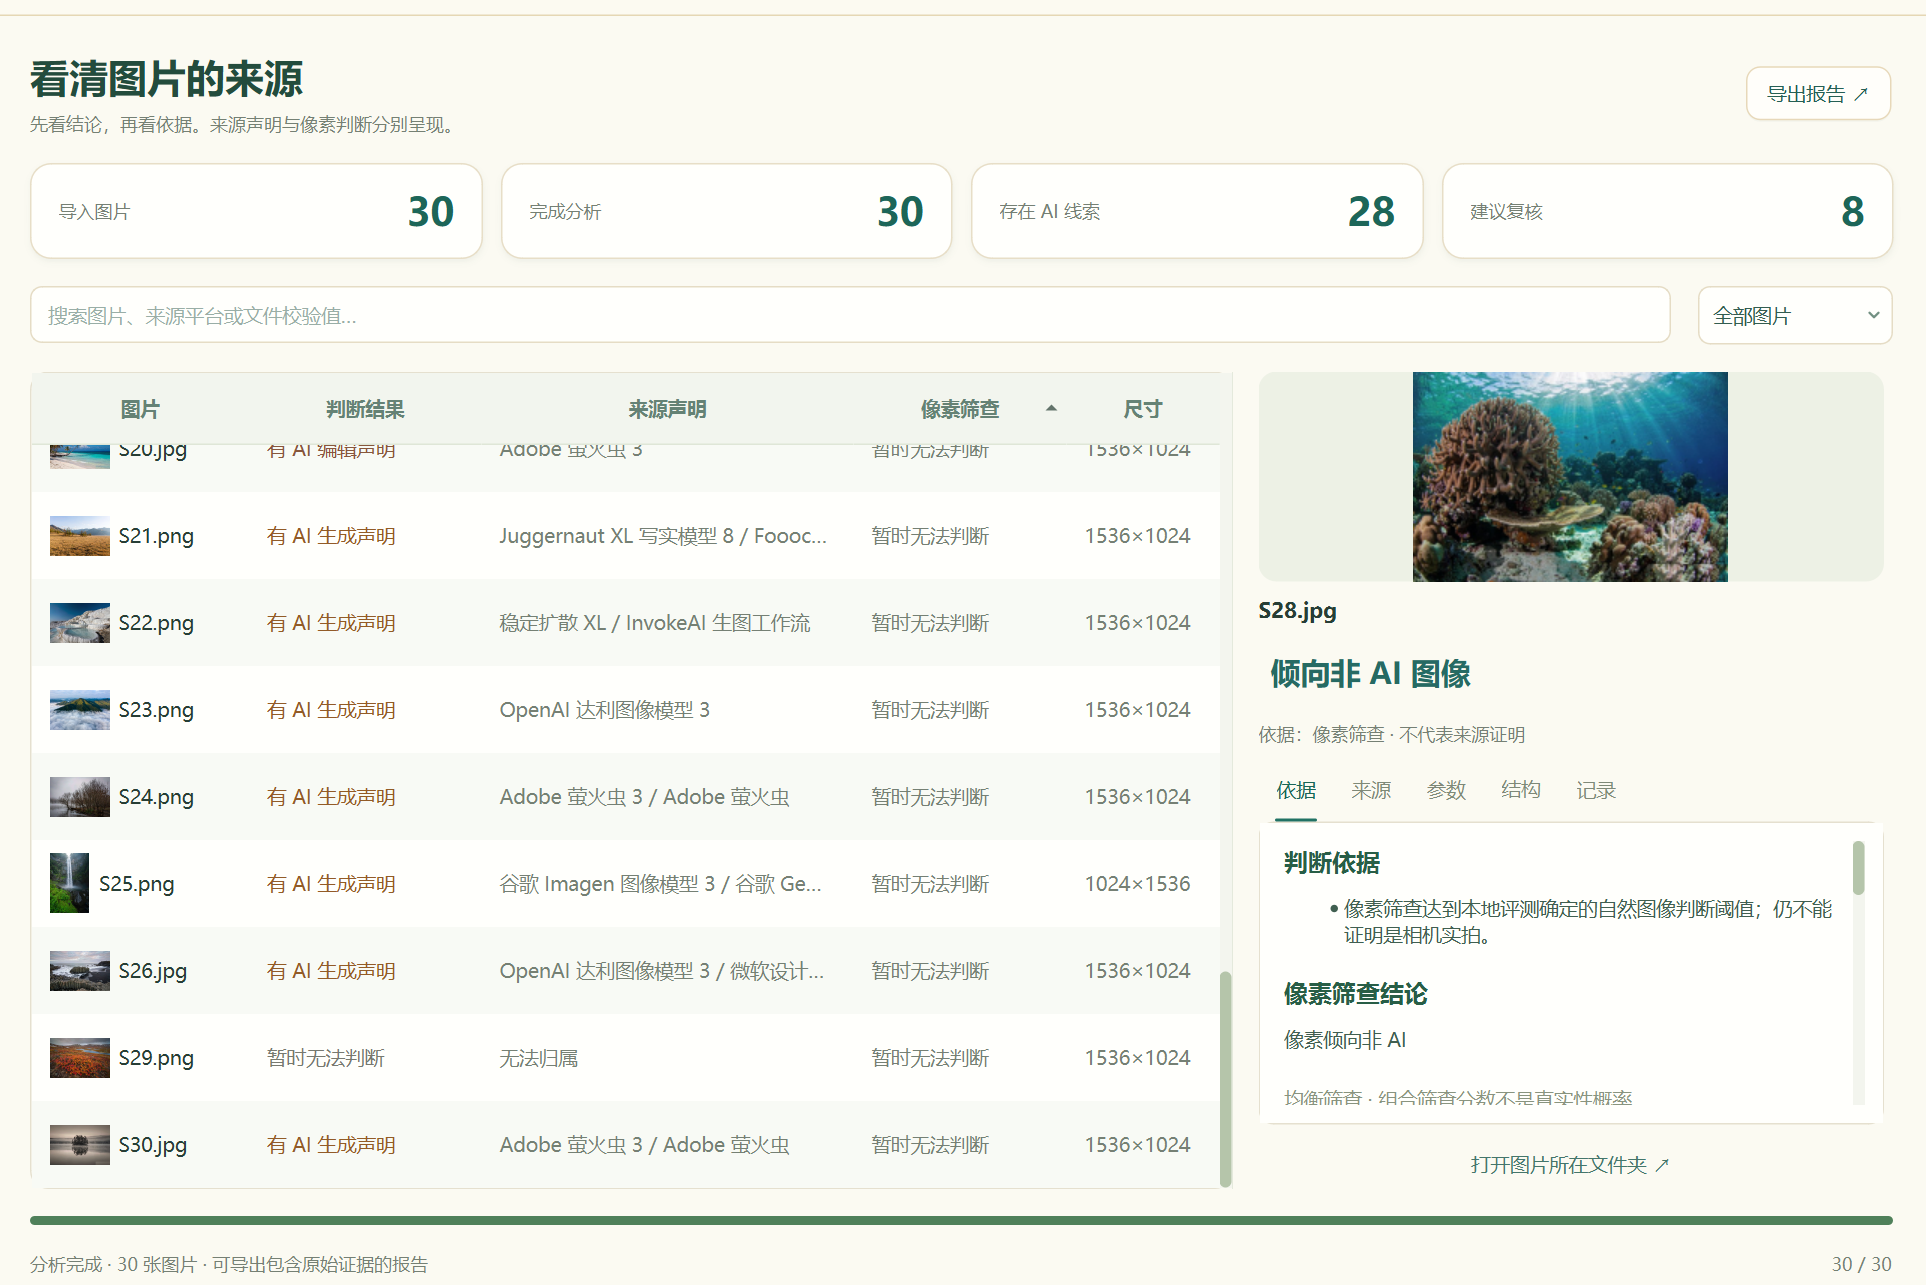
我的判断:28,待确认。
挂载后发现是 BitLocker 盘,用前面得到的密码解锁,盘里共有 30 张图片。
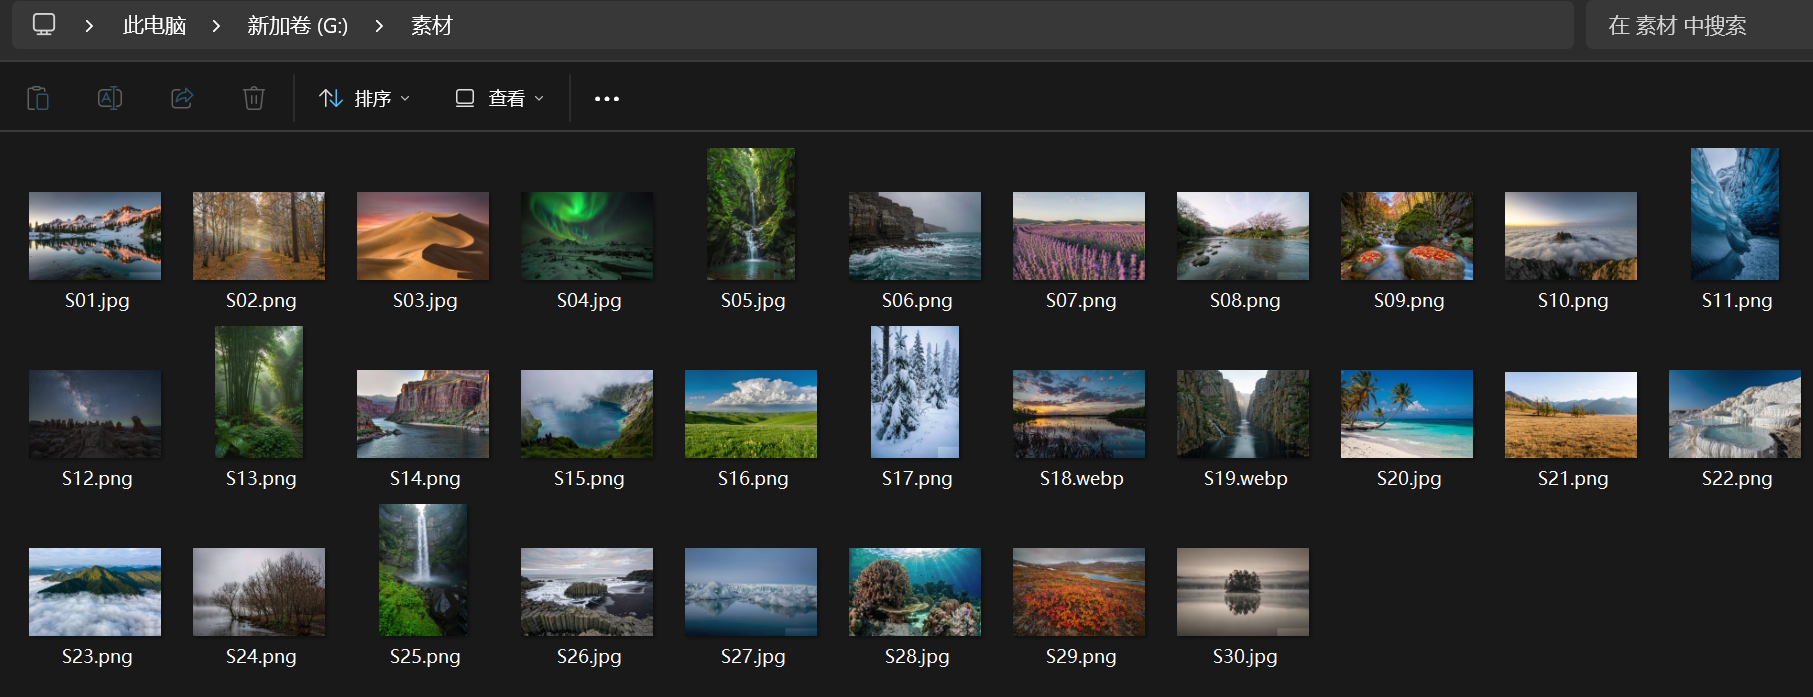
其中 S28、S29 没找到相机 EXIF 或生成参数,暂时无法判断;其他图片都有 AI 来源记录,所以我倾向于填 28。
1.38
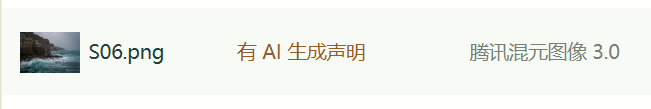
在上述 AI 生成的图片中,哪个图片是通过腾讯混元大模型生成的?(答案格式:123.jpg)
答案:S06.png
1.39
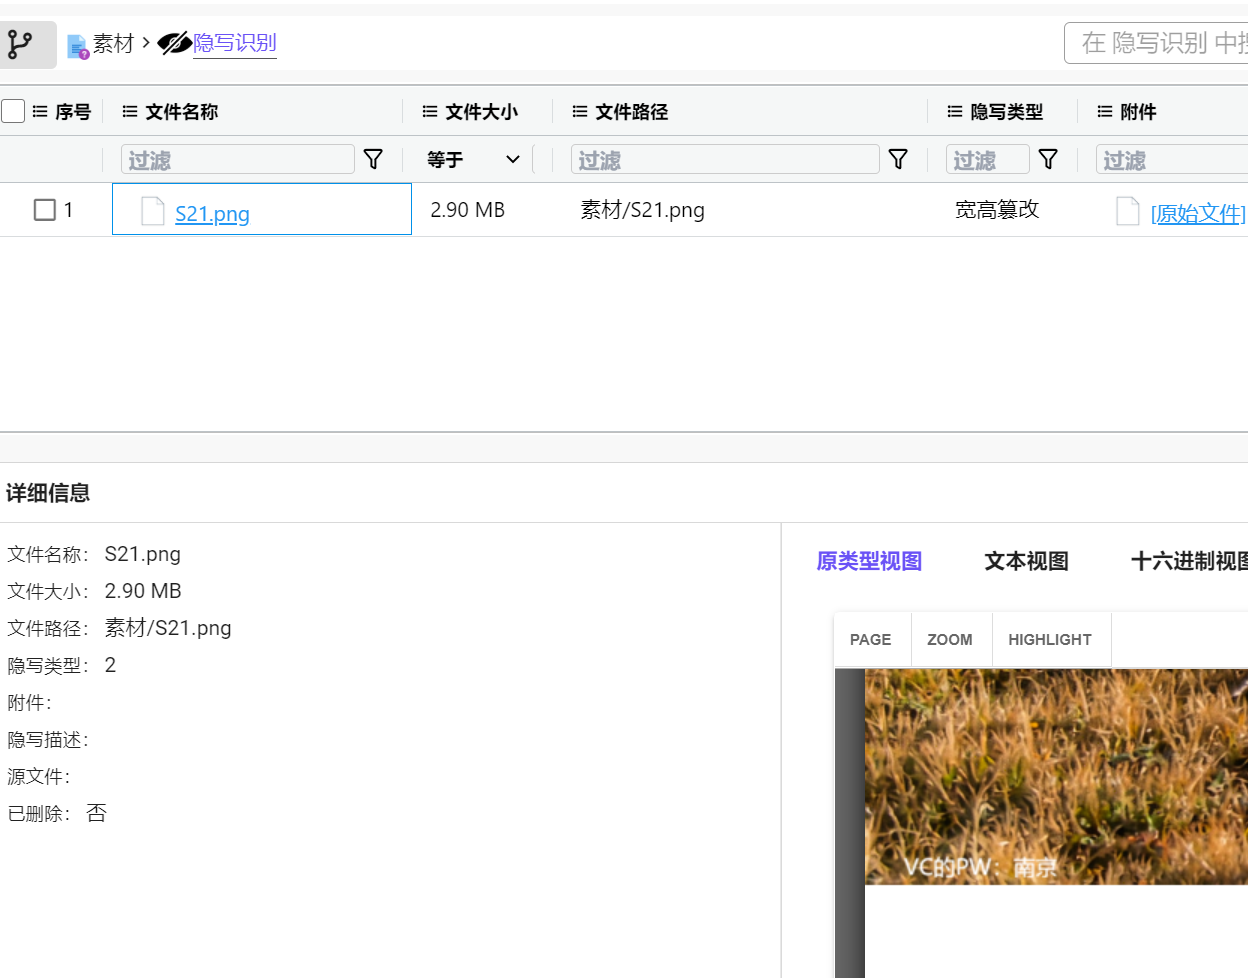
接上题,有一张图片中有隐藏的信息,隐藏的密码是什么?(答案格式:仅写密码,如 1234)
答案:南京
用工具扫描图片,发现编号 21 的图片有异常。
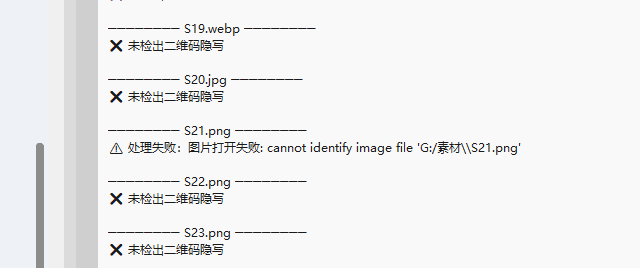
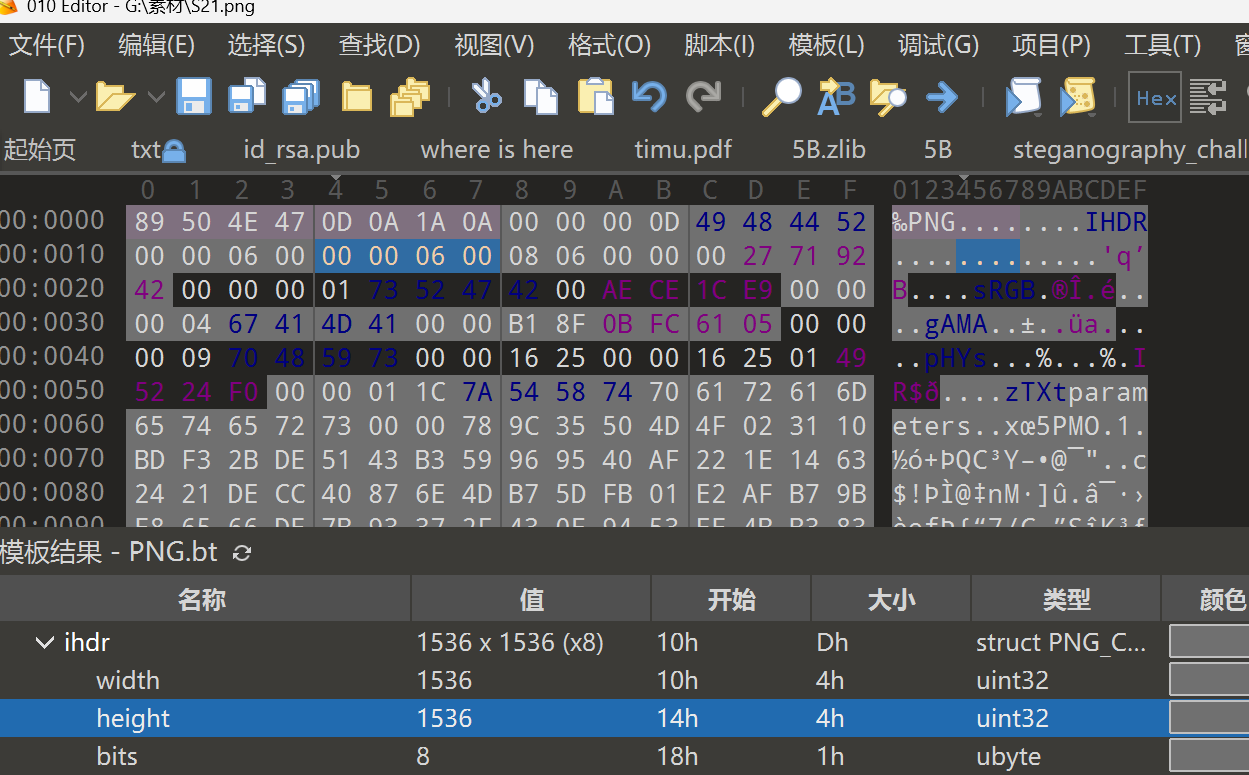
尝试修改图片高度,发现隐藏信息。
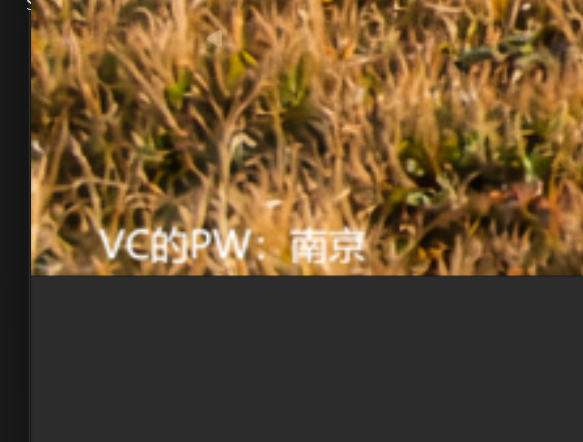
火眼的隐写识别也能直接识别出来。
1.40
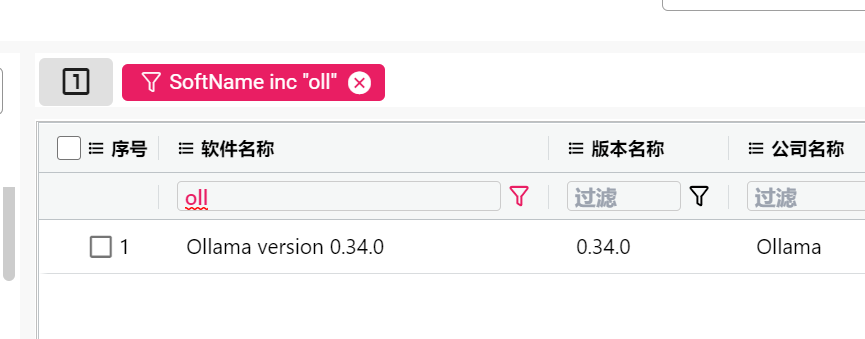
该计算机中是否安装过其他本地大模型部署工具,如果有,请写出其软件名称及版本号。(答案格式:名称-版本,英文全小写,如 vllm-0.1.0)
答案:ollama-0.34.0
1.41
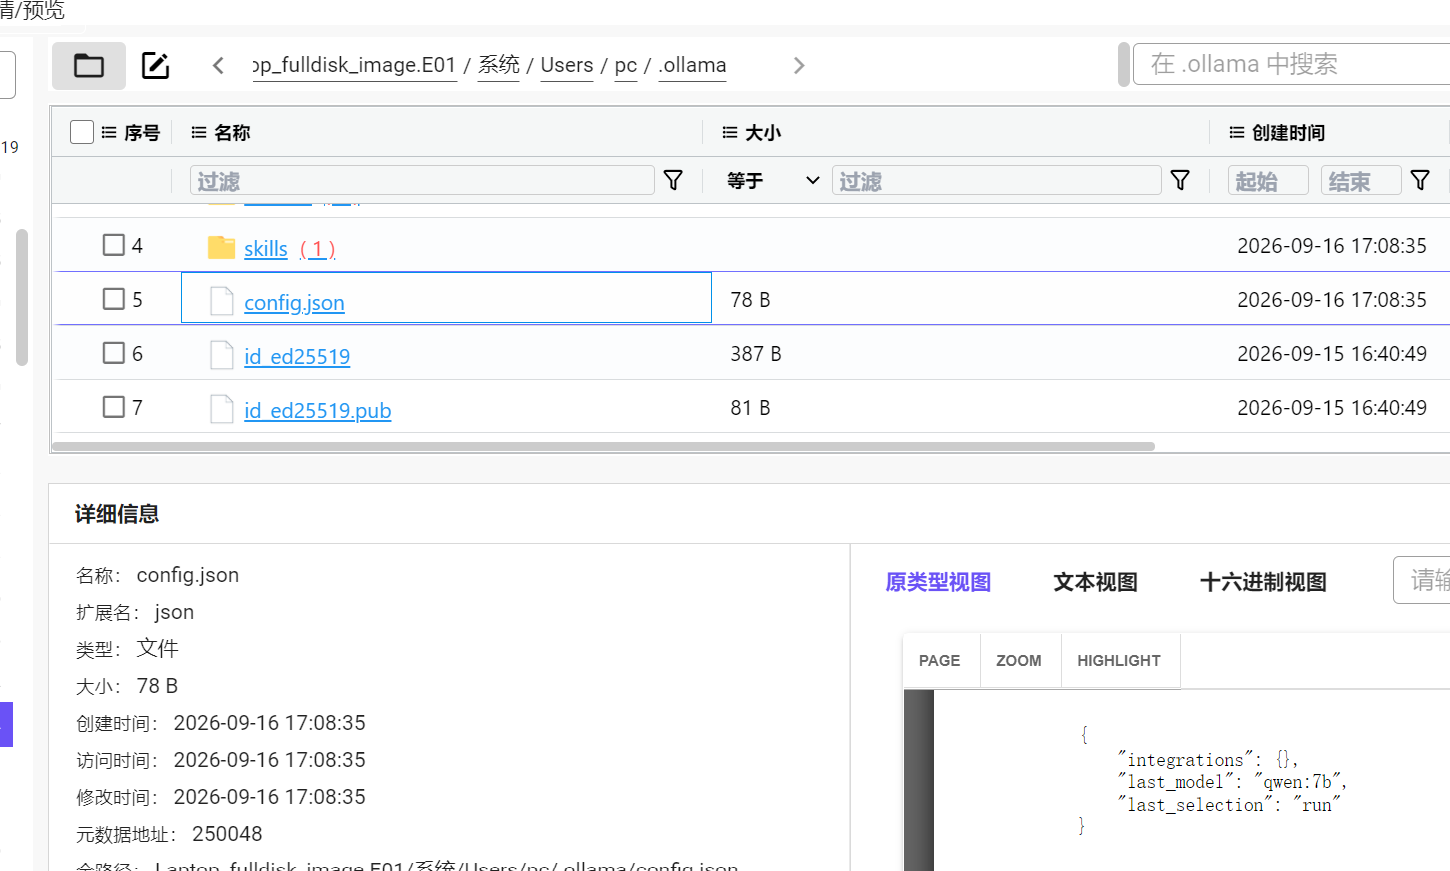
接上题,上述工具部署的模型 ID 是什么?(答案格式:以实际为准,如 123abc)
答案:qwen:7b
1.42
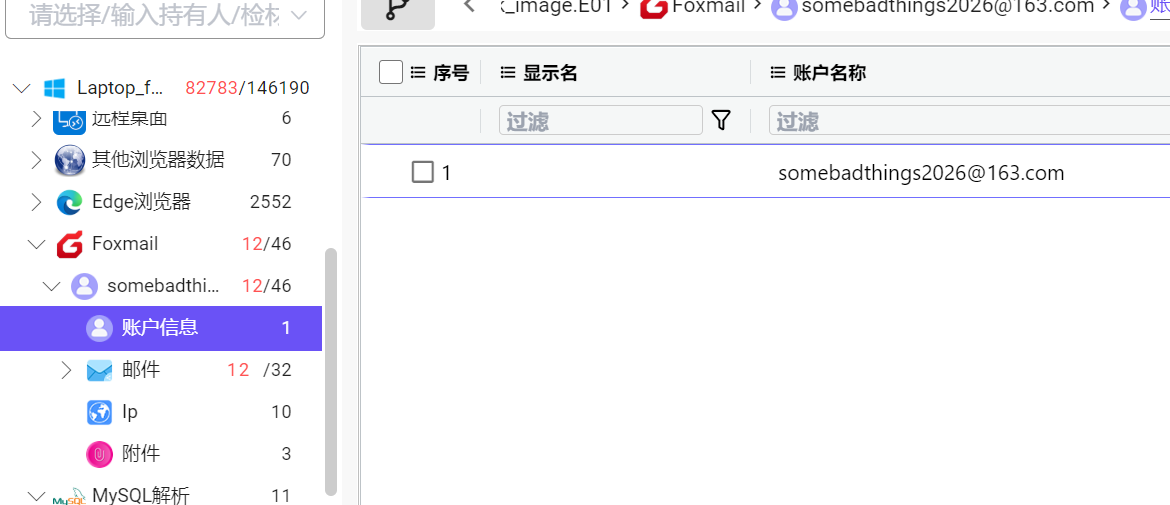
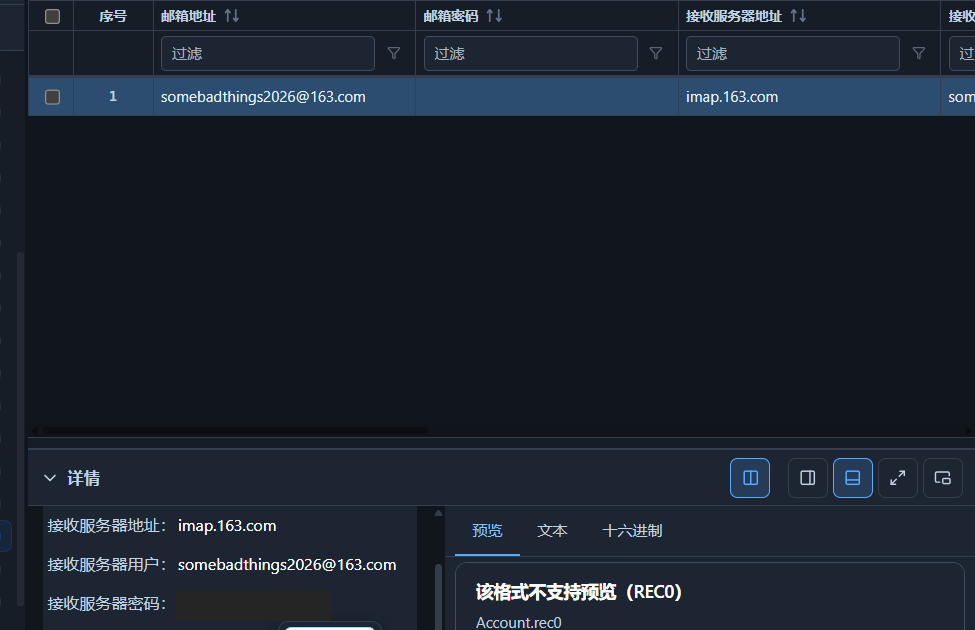
该计算机中嫌疑人使用邮箱软件登录的邮箱账号是什么?(答案格式:jelly@tuojieinfo.com)
答案:somebadthings2026@163.com
1.43
接上题,上述邮箱账号登录邮箱客户端使用的授权码是什么?(答案格式:以实际为准)
答案:JUgdXXXXXXXXXXN3(已脱敏)
在邮箱账号的详细记录中,可以找到接收服务器密码字段。
1.44
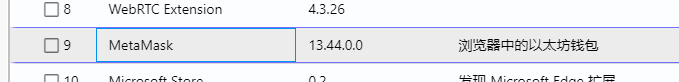
嫌疑人在计算机中安装的以太坊钱包是什么?请写出钱包应用名称。(答案格式:以实际为准)
答案:MetaMask
1.45
请找到上述钱包的助记词,并写出第一个单词。(答案格式:以实际为准)
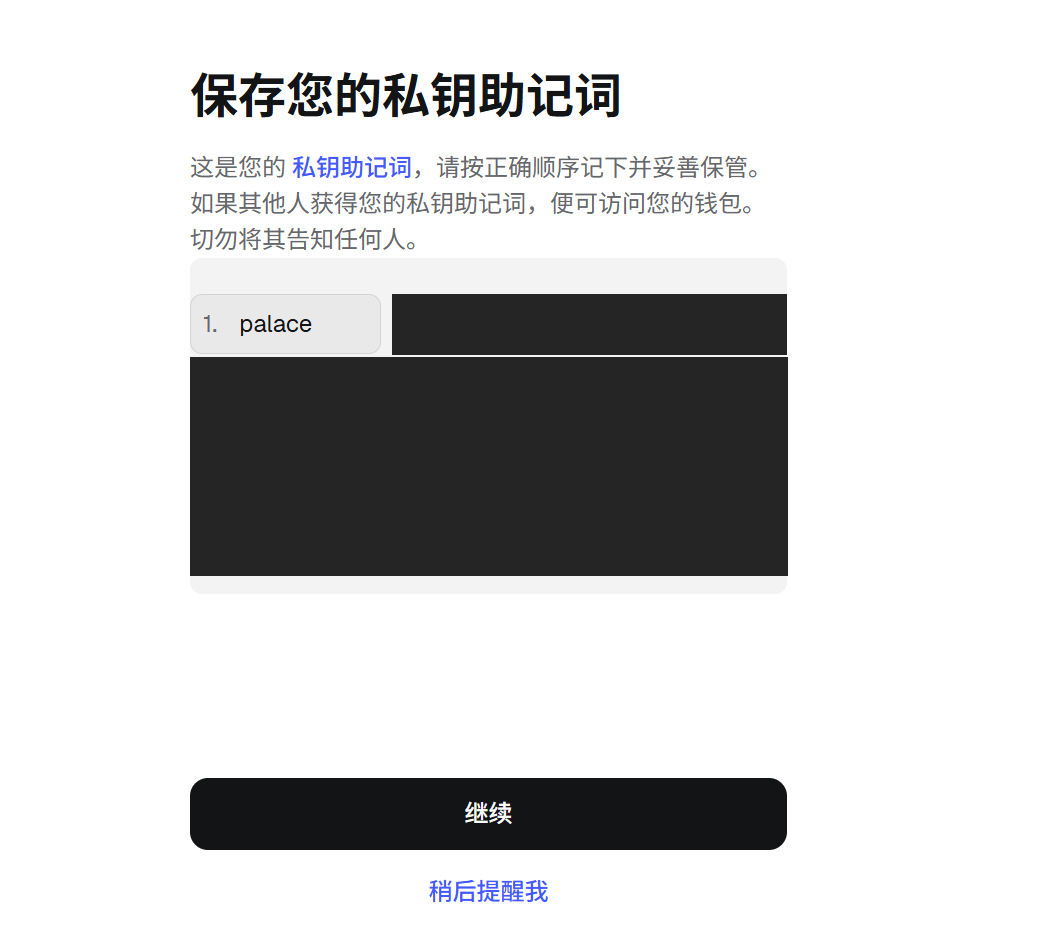
答案:palace
先定位到图片记录,再通过卷影恢复得到原图。
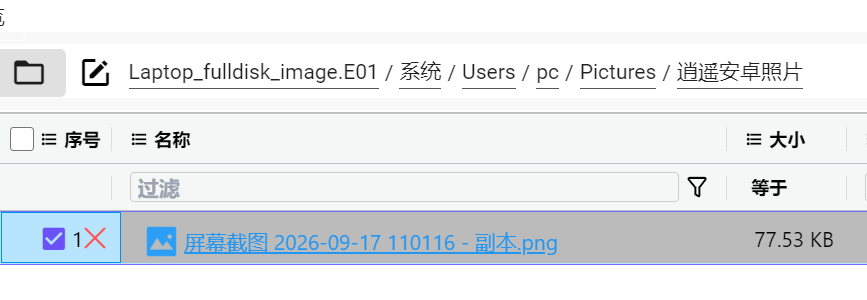
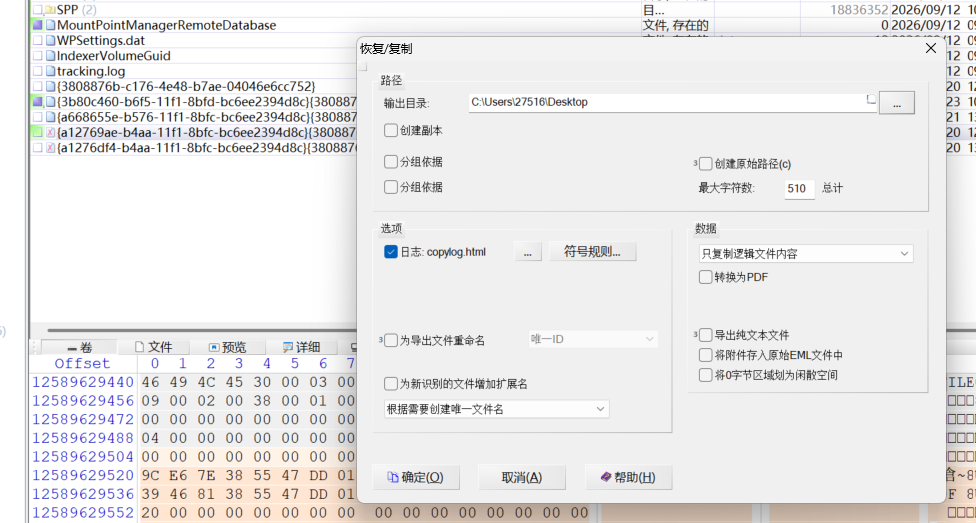
原图中第一个单词是 palace。其余助记词已遮住。
1.46
嫌疑人的 Ethereum 地址后四位是多少?(答案格式:以实际为准)
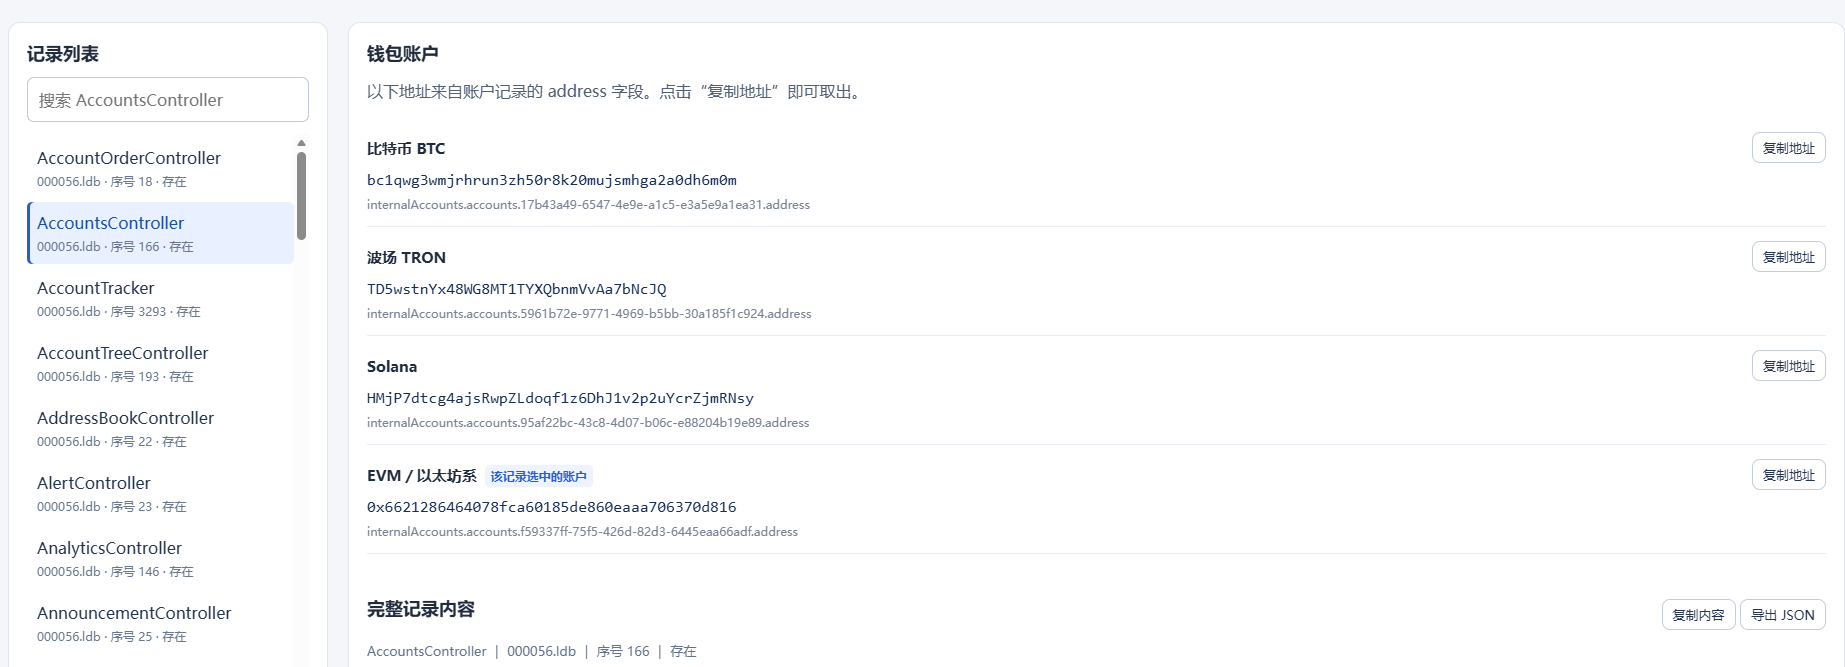
答案:D816
找到钱包扩展的数据目录。
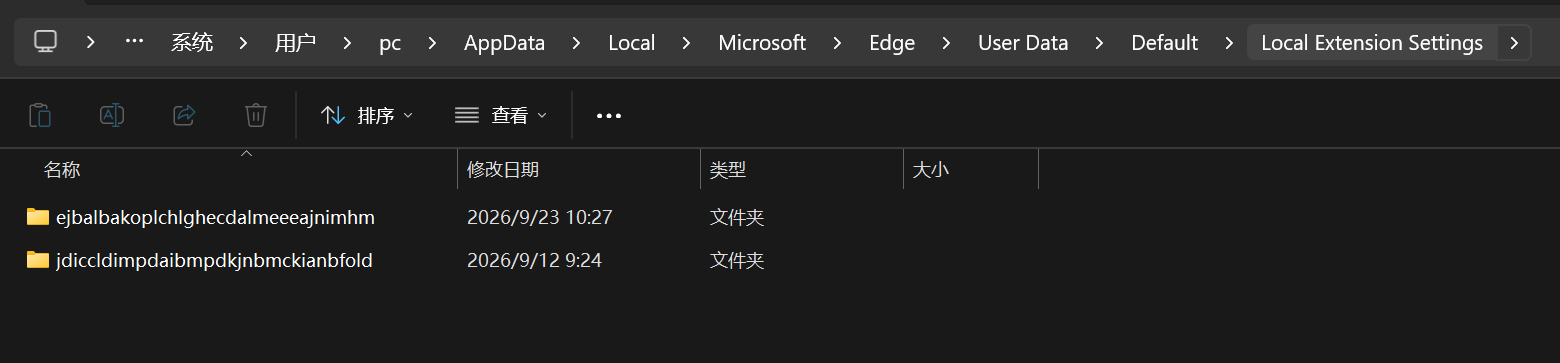
在 Users\pc\AppData\Local\Microsoft\Edge\User Data\Default\Local Extension Settings\ejbalbakoplchlghecdalmeeeajnimhm\000056.ldb 中看到地址:0x6621286464078fca60185de860eaaa706370d816。
1.47
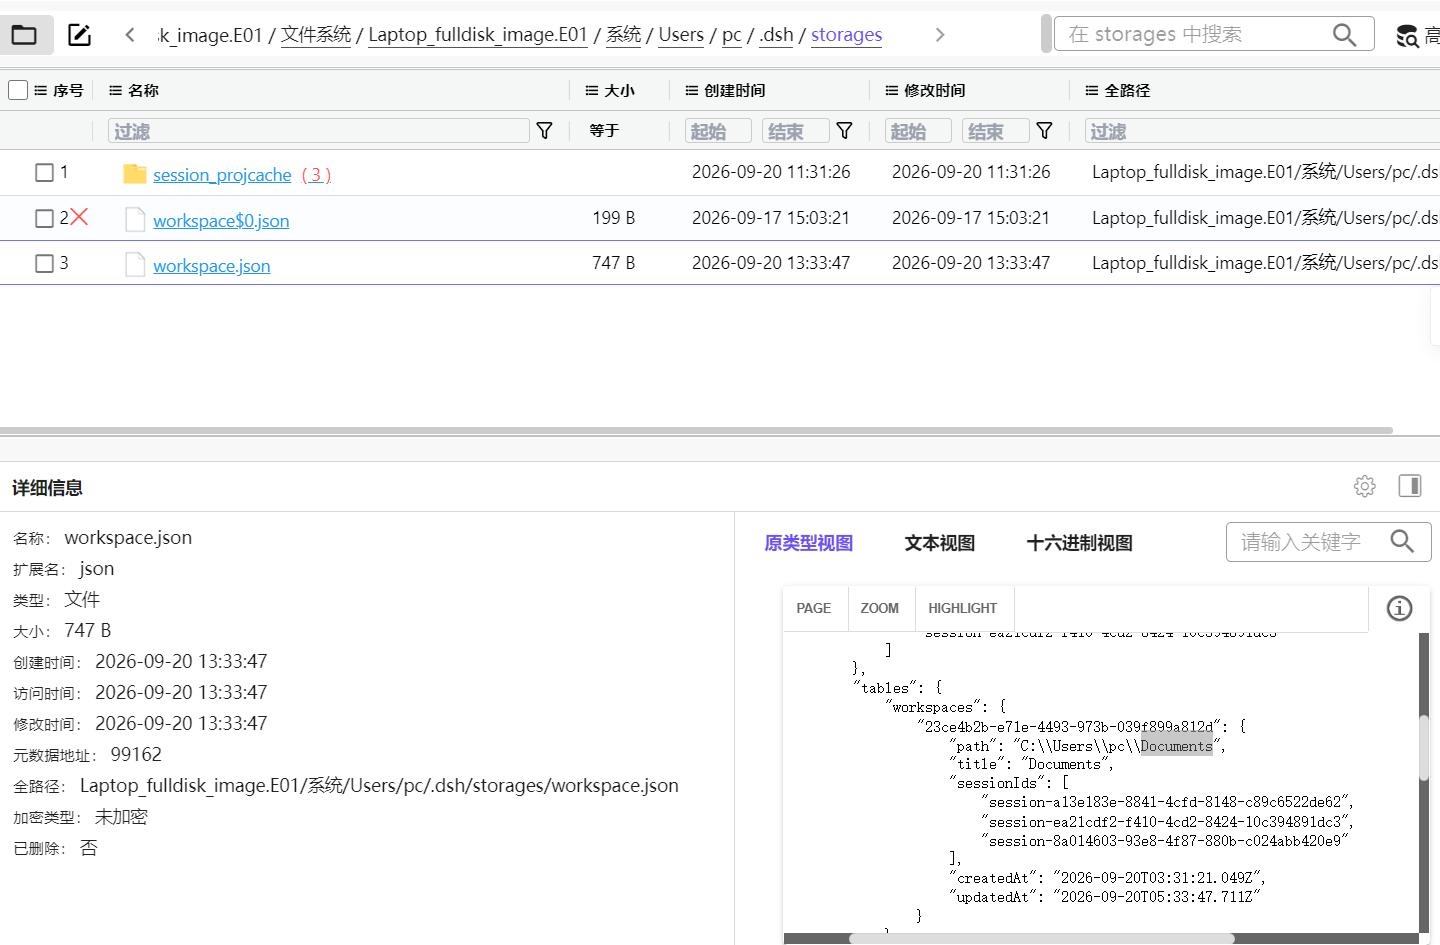
该计算机中部署的 DeepSeek Harness 使用的工作区文件夹名称是什么?(答案格式:以 dsh 界面为准)
答案:Documents
1.48
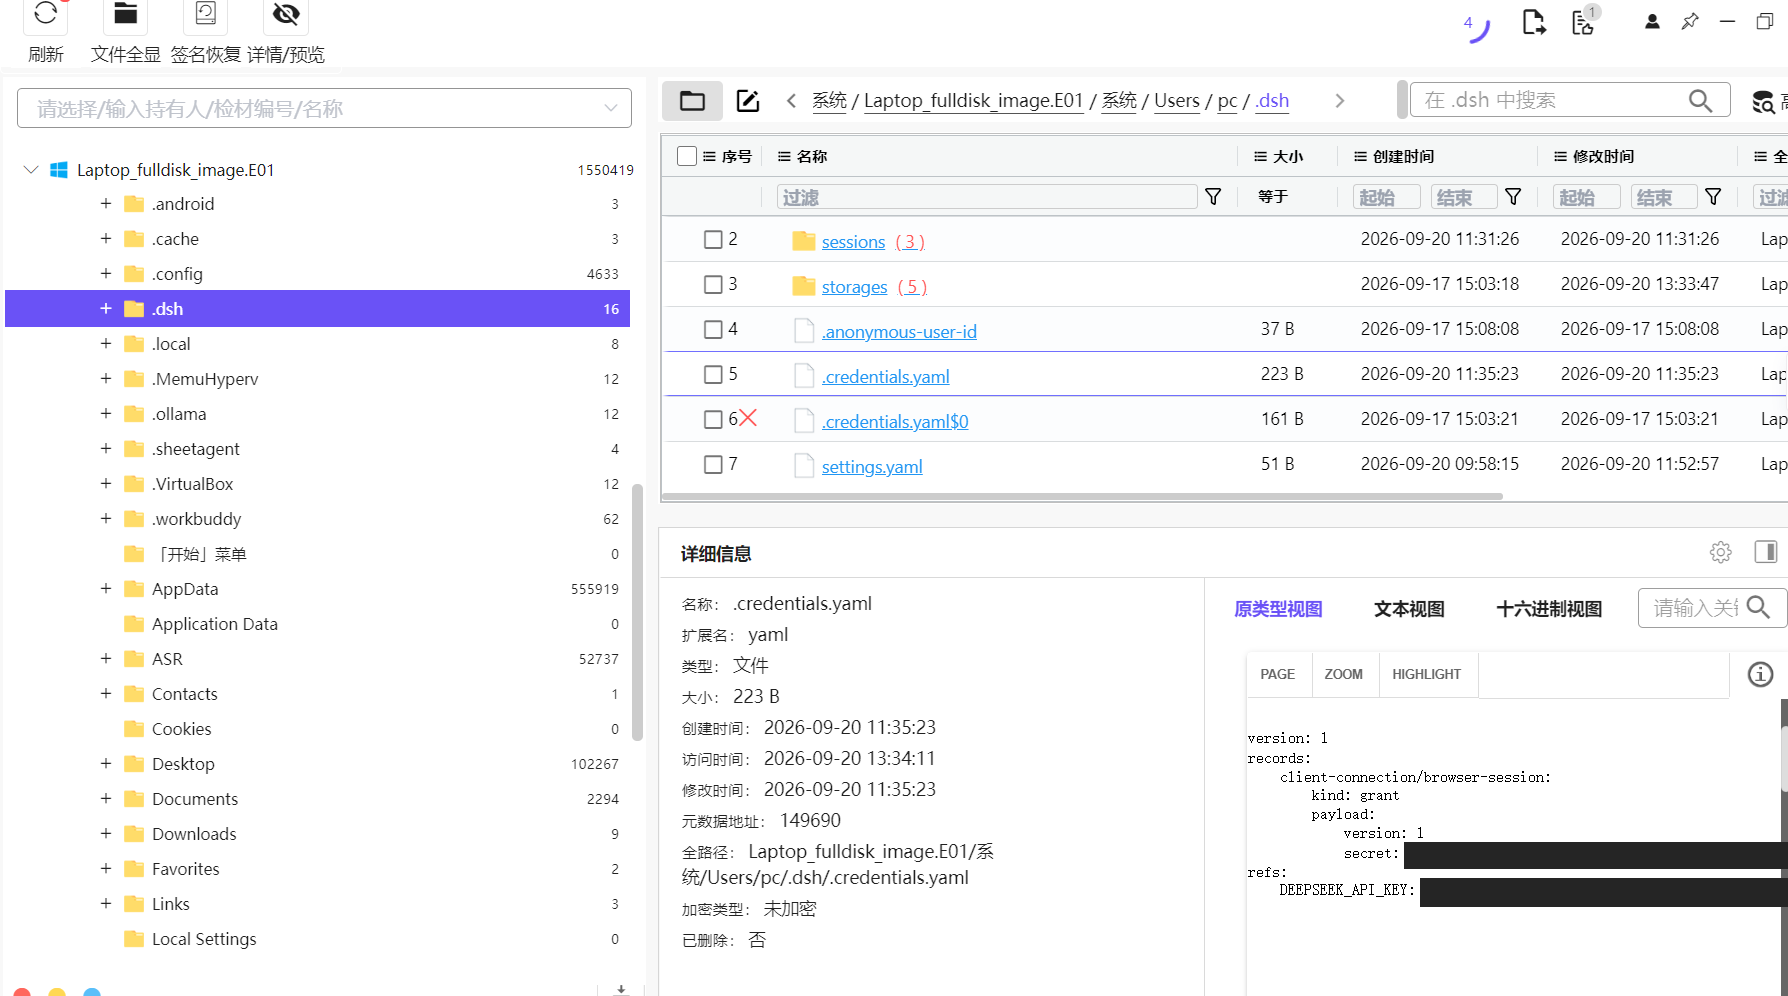
该计算机中部署的 DeepSeek Harness 配置的 API Key 是什么?(答案格式:以实际为准)
答案:sk-47e9XXXXXXXXXXXXXXXXXXXXXXXX8409(已脱敏)
在 Users\pc\.dsh\.credentials.yaml 的 DEEPSEEK_API_KEY 字段中找到记录。
1.49
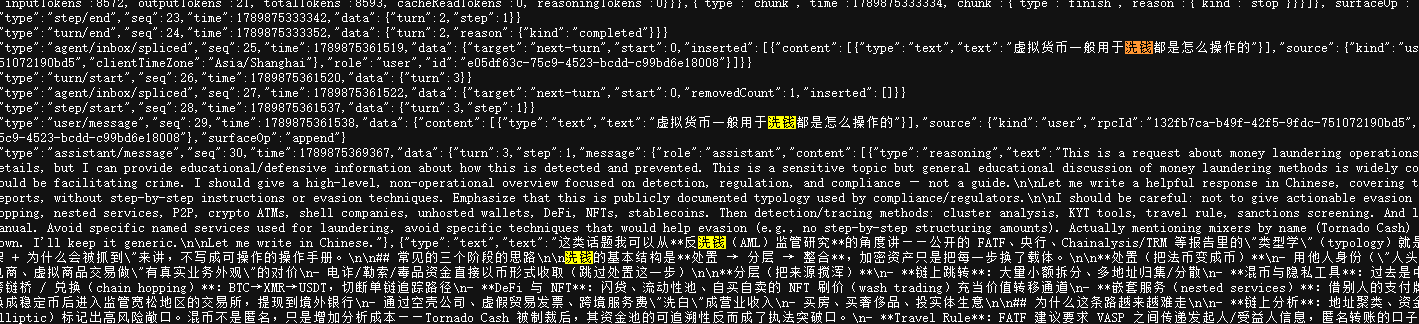
嫌疑人曾提问“虚拟货币一般用于洗钱都是怎么操作的”,请问该问题的 rpcID 是什么?(答案格式:以实际为准)
答案:132fb7ca-b49f-42f5-9fdc-751072190bd5
dsh 的对话记录在 Users\pc\.dsh\sessions\--C-Users-pc-Documents--\session-8a014603-93e8-4f87-880b-c024abb420e9\session.v3.jsonl.zstd。
用 7-Zip 解压 .zstd 文件后,就能读取里面的 JSONL 数据。

1.50
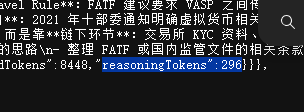
接上题,该轮对话的推理输出 token 是多少?(答案格式:123)
答案:296
在这轮对话的结尾,可以看到 token 消耗记录。

1.51
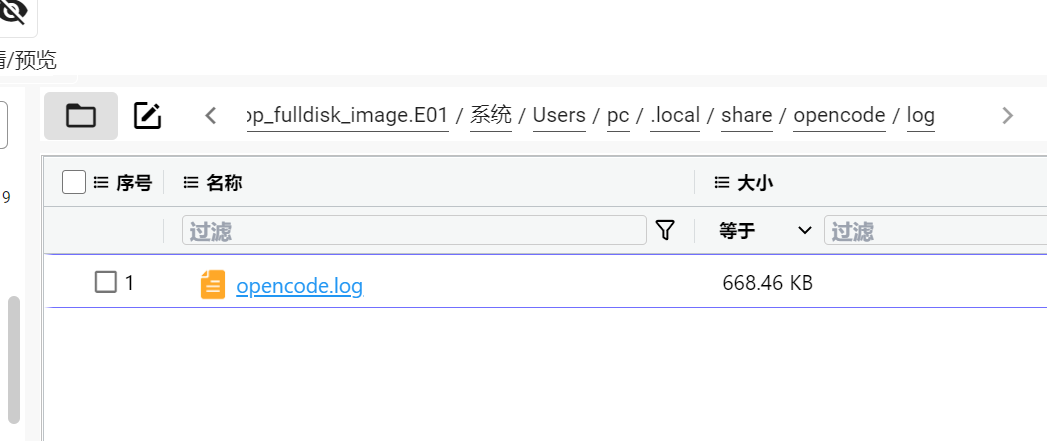
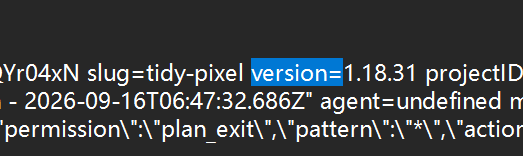
嫌疑人在计算机中部署的 OpenCode 的版本号是什么?(答案格式:1.2.3)
答案:1.18.31
1.52
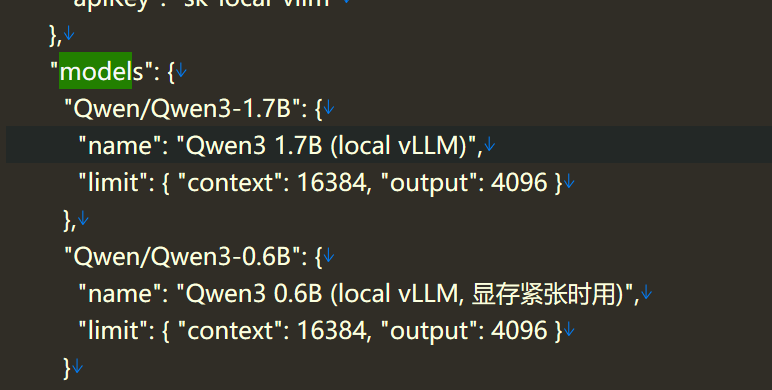
嫌疑人在计算机中部署的 OpenCode 配置连接了几个模型?(答案格式:5)
答案:2

1.53
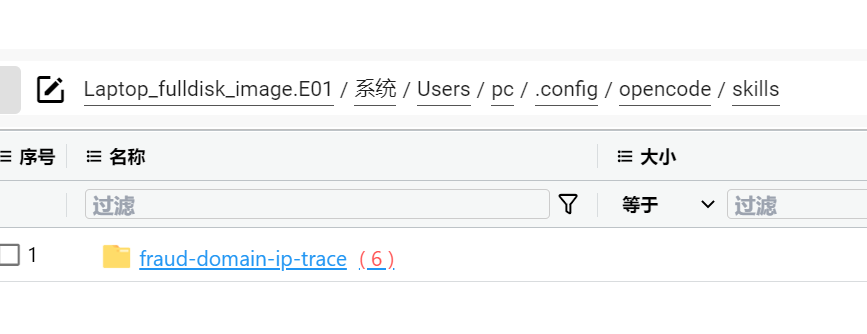
嫌疑人在 OpenCode 中手动添加了一个自己的 Skill,请写出 Skill 的名称。(答案格式:tuojie-forensics)
答案:fraud-domain-ip-trace
1.54
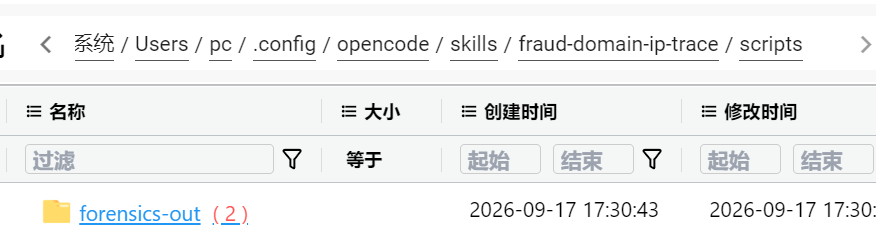
嫌疑人曾经使用上述 Skill 尝试对某涉赌网站进行信息获取,请写出该网站的网址。(答案格式:无需填写 www,如 baidu.com)
答案:bctop10.com
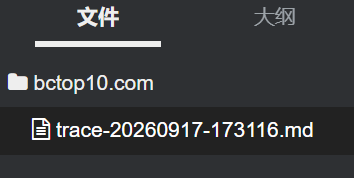
查看 Skill 的记录,可以看到一个内置的输出目录,在输出结果中找到网址。
1.55
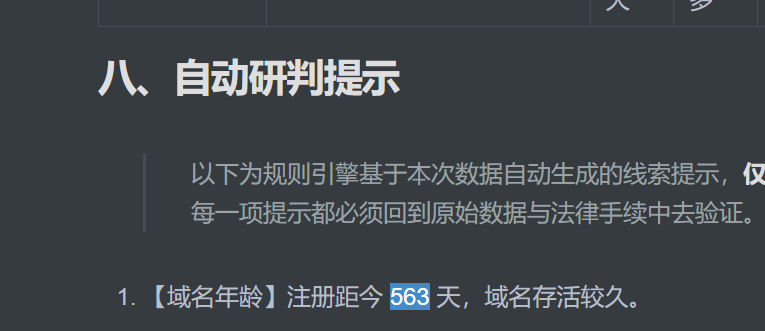
截至对象使用上述 Skill 的时间,该网站的域名注册时间为多少天?(答案格式:123)
答案:563
在输出目录中的报告里找到记录。
1.56
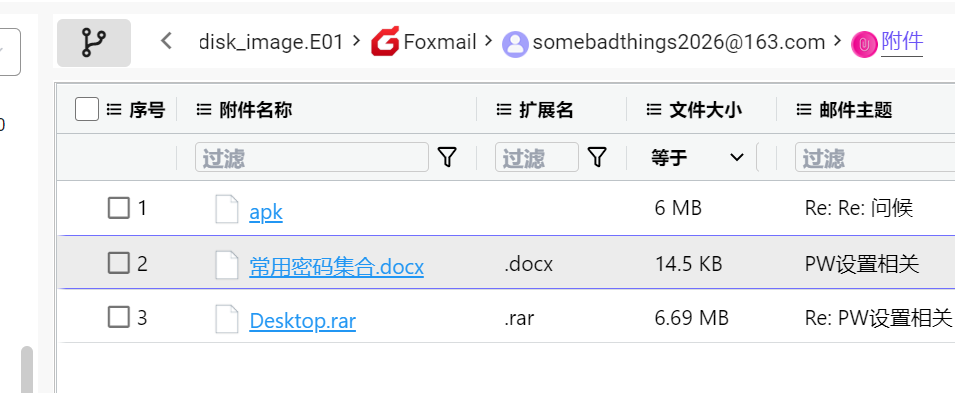
尝试找出该计算机中一份用于日后给其他项目加密的密码字典,请写出打开该密码字典的密码。(答案格式:以实际为准)
答案:nanjing
尝试爆破后,得到密码 nanjing。
1.57
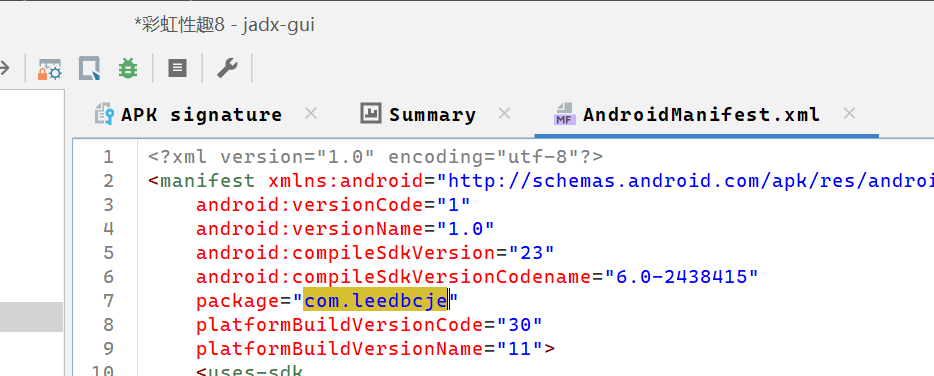
计算机中曾传输过一个敏感 APK,请写出该 APK 的包名。(答案格式:abc.def)
答案:com.leedbcje
系统\Foxmail 7.2\apk 实际是 VC 容器,用 1.39 得到的密码“南京”挂载。

容器内的文件是 彩虹X趣8.apk,查看后得到包名 com.leedbcje。
1.58
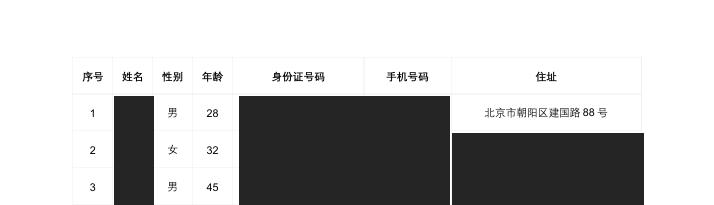
该笔记本电脑中存在一份人员名单信息,请尝试找出该名单,并写出编号为 1 的人员住址信息。(提示:相关文件密码为纯小写字母,答案格式:以实际为准)
答案:北京市朝阳区建国路88号
全局搜索“名单”,找到了对应记录。
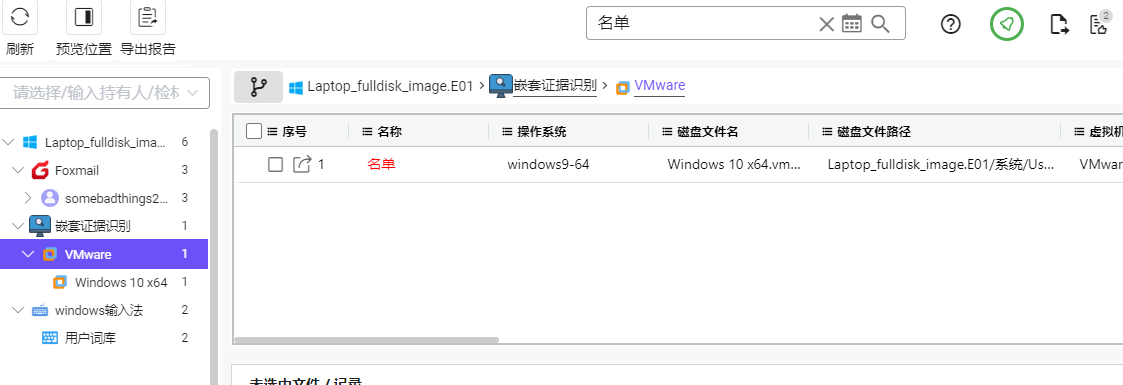
导出到本地后,先取消只读属性,再用 VMware 打开。
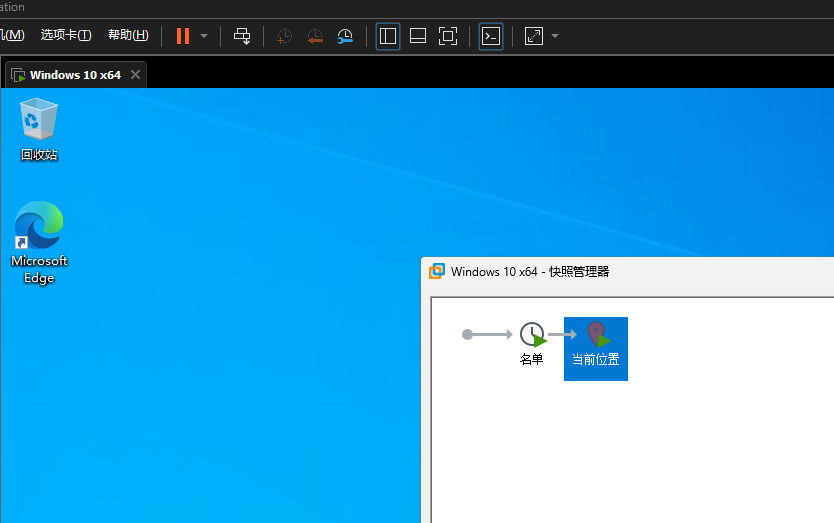
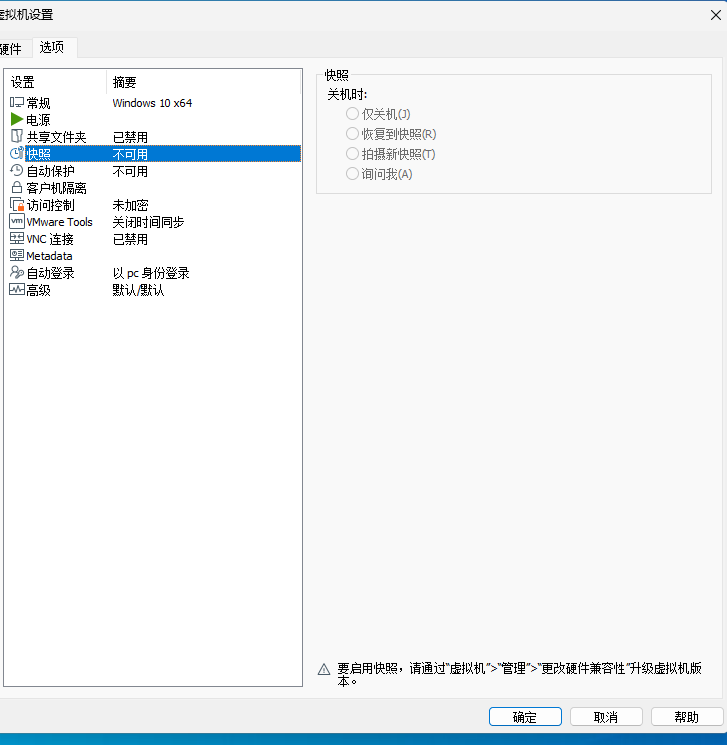
快照管理器里有一个“名单”快照。虚拟机开启时无法还原,关机后恢复到快照 1。
恢复后,桌面上多出了一份 20人名单(含身份信息).pdf,但无法直接打开。
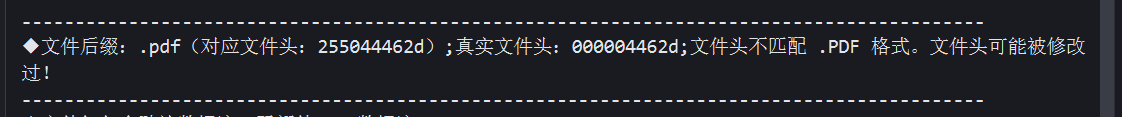
检查发现,PDF 的文件头被修改了。
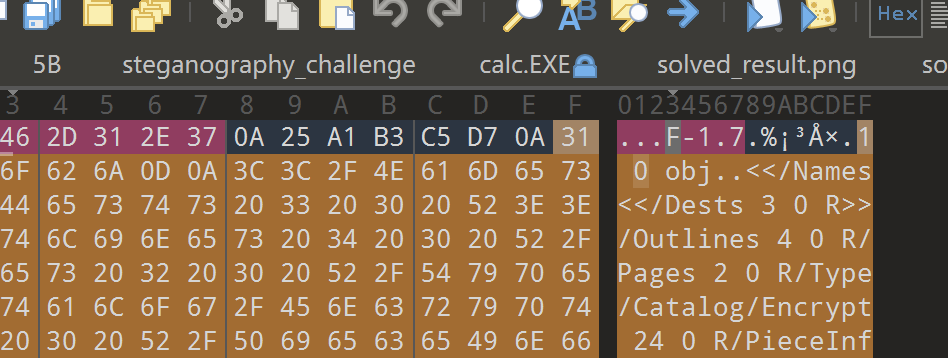
用十六进制编辑器将文件头修复为 %PDF-1.7,起始字节为 25 50 44 46 2D 31 2E 37。
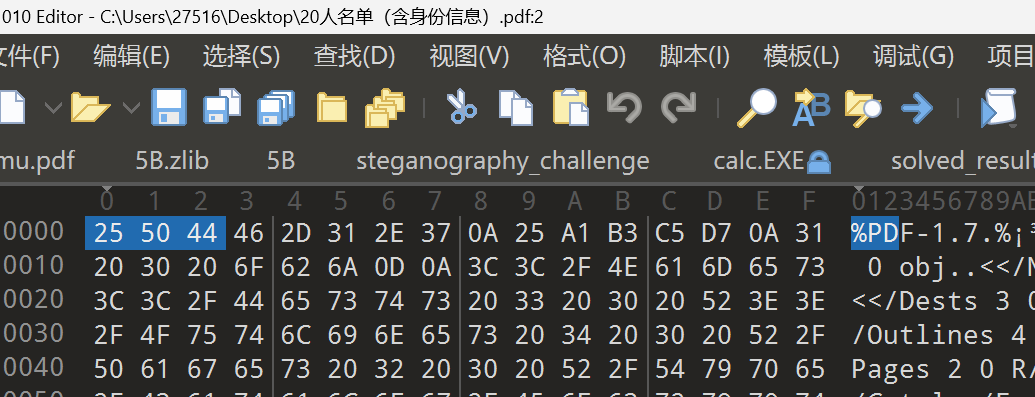
修复后可以正常识别文件,但打开时需要密码。
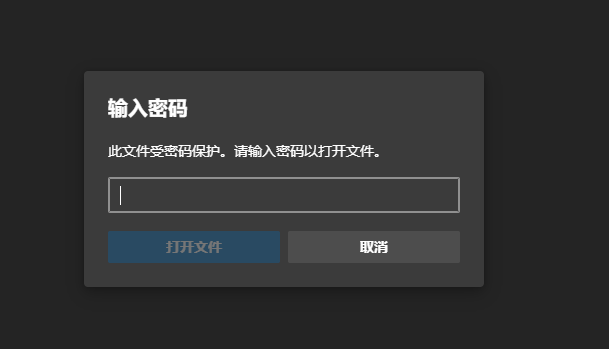
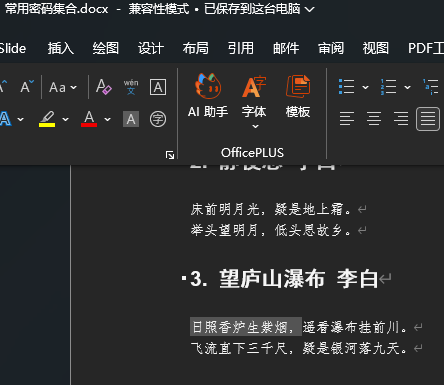
结合邮件里的提示,回头查看密码本中标注的内容。
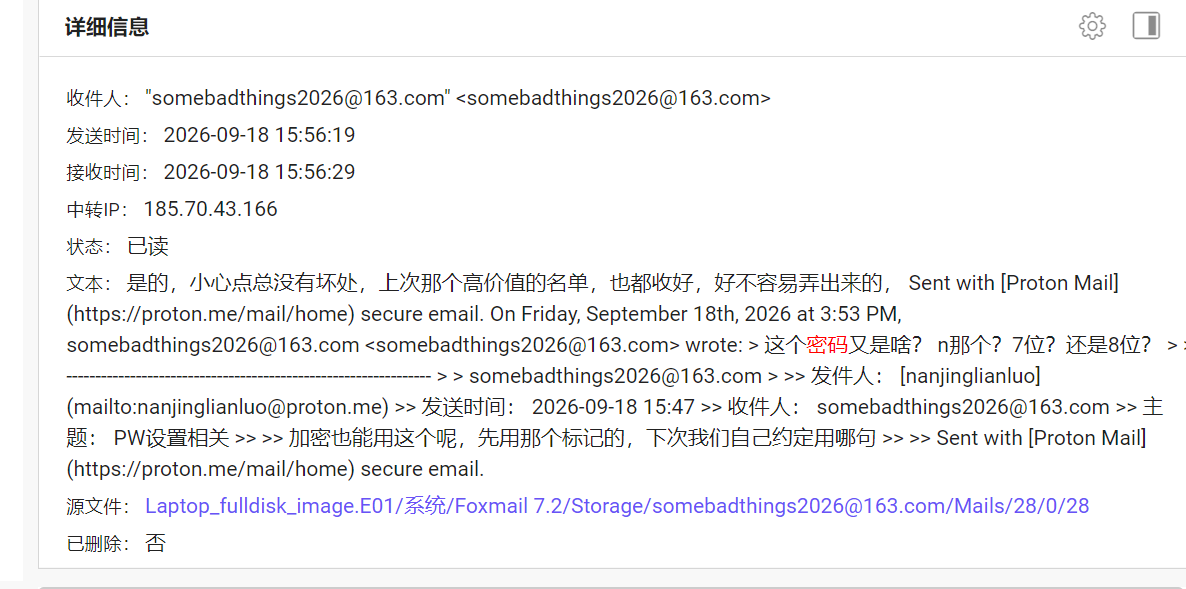
密码本里标注了“日照香炉生紫烟”,尝试这句诗的全小写拼音,得到密码 rizhaoxianglushengziyan。
输入密码后打开 PDF,查看编号为 1 的记录。